Shin Yu-na
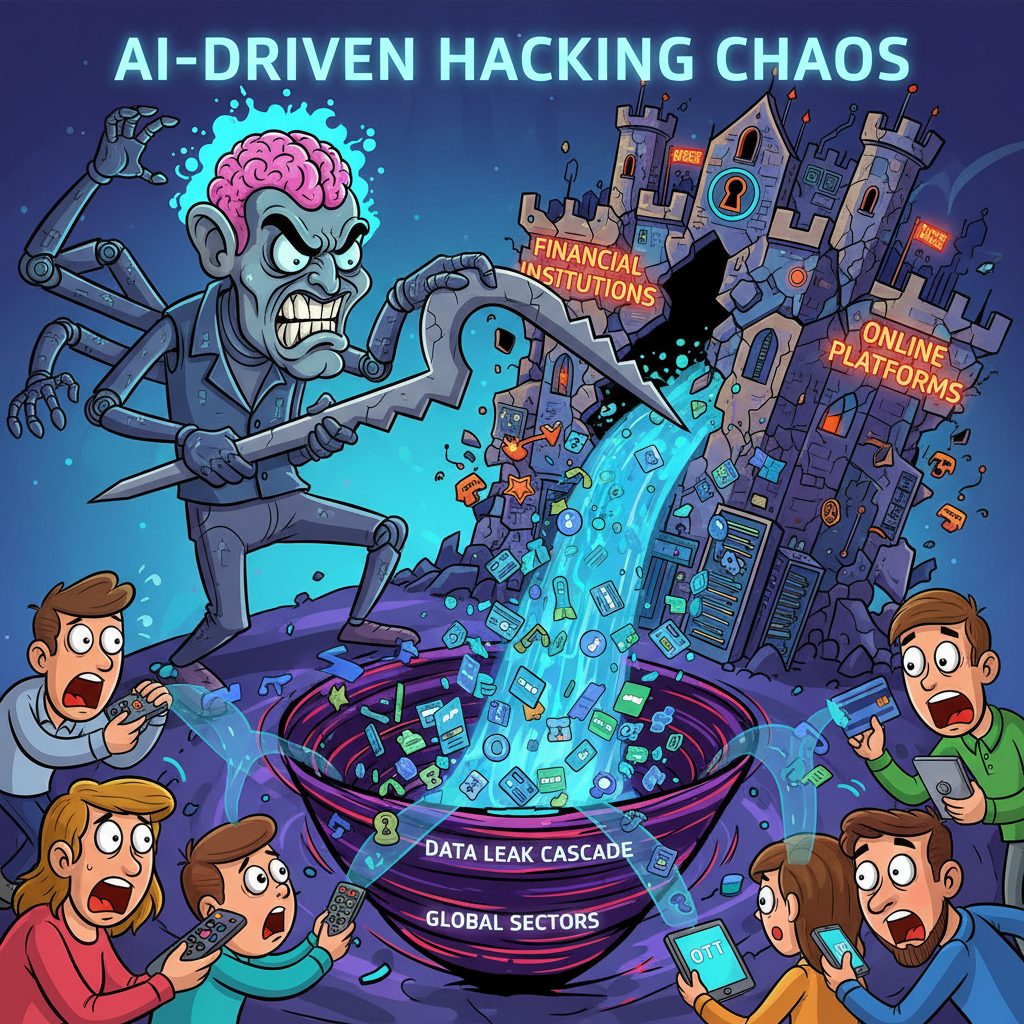
개인정보 유출은 오랜 시간 동안 디지털 경제의 주요 위협 중 하나로 지속되어 왔으며, 이는 최근에 발생한 금융권과 다양한 온라인 플랫폼에서 더욱 심각해졌습니다. OTT 서비스를 사용하거나 미용 상담을 받는 일상적인 활동이 개인정보 유출의 위험에 빠질 수 있음을 보여주는 사례가 드러났습니다. 통신사와 카드사에서 시작된 대형 유출 사건은 이어서 OTT, 전자결제, 미용 및 의료 플랫폼으로 확산되었으며, 최근에는 주요 시중은행까지도 포함되었습니다.
이번에 발생한 사건의 중심에는 AI 기술을 사용하여 공격자들이 저항할 수 있는 장벽을 낮춘 것이 있습니다. 이로 인해 AI가 해킹 과정에서 더욱 효율적인 도구로 활용될 가능성이 높아졌다는 우려도 제기되고 있습니다. 신한은행과 KB국민은행을 비롯한 여러 은행에서 발생한 침해 사건은 이러한 문제를 명확히 보여줍니다. 신한은행에서는 약 2만5천명의 고객 정보가 유출되었으며, KB국민은행도 고객 119명의 개인신용정보가 외부 침해로 유출된 것으로 확인되었습니다.
이러한 사건들은 기업들이 보안 시스템을 점검하고 강화할 필요성을 다시 한 번 상기시켰습니다. 금융당국은 이에 따라 관계자들과의 의견 교환 및 정보보안 현황 점검을 계획하고 있으며, 보안 점검 범위를 확대할 필요성도 제기되었습니다. 특정 기업의 서비스와 관계 없이 다양한 플랫폼에서 개인정보가 유출된 사실은 이용자들에게 더욱 큰 우려를 안겨줍니다.
사고 발생 과정과 관계없이 사용자의 정보는 어느 플랫폼에서든지 취약할 수 있음을 보여주며, 이용자들은 자신의 개인정보를 안전하게 보호하기 위해 추가적인 주의가 필요합니다. 전문가들은 기업이 단순히 보안 소프트웨어를 도입하는 것에 그치지 않고, 접근 권한과 인증정보 관리, 외부 연결 경로 등을 지속적으로 점검하도록 조언합니다. 또한 개인 이용자들은 공식 앱이나 대표번호를 통해 사실 여부를 확인하는 등의 추가적인 주의가 필요함을 강조하고 있습니다.
AI 기반 해킹에 의한 2차 피해 가능성은 전문가들이 경계를 늦추지 않는 이유 중 하나입니다. 이름과 연락처, 소득 및 대출 정보 등의 유출된 데이터가 결합되면 공격자는 실제 거래나 상담 내용을 알고 있는 것처럼 접근할 수 있습니다. 이를 막기 위해 기업과 개인 모두의 적극적인 대응이 요구되며, 디지털 활동에서 발생하는 개인정보 유출에 대한 인식을 높여야 합니다. 이렇게 사건들은 기업과 이용자 모두가 정보 보안에 대해 더욱 주의 깊게 생각하도록 만들며, 새로운 위협 환경 속에서 안전한 디지털 생활을 구축하는 방법에 대한 토론을 촉발시키고 있습니다.

 Ko Eun-ji
 Lim Do-yun