Kim Min-jun
과학기술정보통신부는 10월 1일부터 새롭게 개정된 정보통신망법과 그 시행령이 효력을 발생하며, 이를 통해 사이버 침해사고의 예방 및 조사·제재 체계 강화를 목표로 한다. 이번 법률 개정은 기업들에게 정보보호 책임을 더욱 강조하고, 반복적인 침해 사고가 발생할 경우 최대 3%의 매출액 규모로 과징금을 부과하는 내용을 포함한다.
이러한 법 개정은 지난 해에 이어진 대규모 침해 사고를 계기로 마련된 ‘범부처 정보보호 종합대책’의 제도적인 뒷받침을 위한 것이다. 3월 개정된 법률에 따라 시행령에서는 적용 대상과 절차, 그리고 제재 기준 등을 구체화하였다.
기업 내부의 정보보호 최고책임자(CISO) 지위가 이제 임직원 수준에서 임원으로 격상되며, 중견기업 및 그 이상 범주에 속하는 기업들은 CISO를 임원으로 지정해야 한다. 또한 이러한 새로운 의무가 부과된 기업에 대해서는 6개월의 유예기간을 제공한다. 반면 중소기업은 여전히 정보보호 관련 부서장을 지정할 수 있도록 하고 있다.
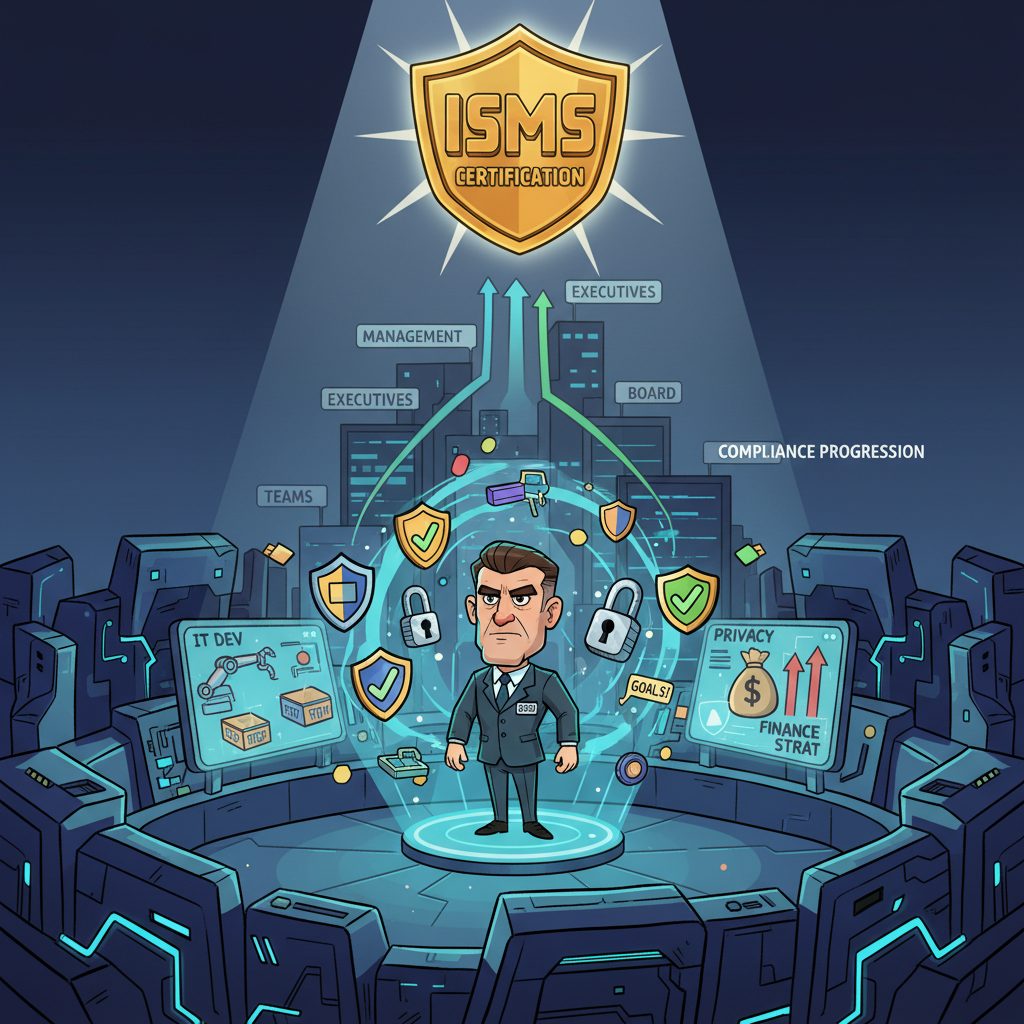
CISO 신고 의무가 있는 기업들에게는 정보보호위원회의 설치 및 운영이 필수적으로 요구된다. CISO가 위원장이 되며, IT개발, 개인정보 보호, 인사, 재무 등 주요 부서장들이 참여하여 보안 예산 및 인력 확보와 같은 전사적인 협의 사항을 심의할 수 있도록 한다. 이러한 심의 결과는 최고경영자(CEO)에게, 그리고 중요한 사항들은 추가로 이사회에도 보고되어야 한다.
정보보호관리체계(ISMS) 인증에서는 새롭게 ‘강화인증’이 도입된다. 인증 의무를 지닌 기업에는 전년도 매출액 1조원 이상인 통신사 및 주요 정보통신서비스 제공자, 그리고 매출액 3조원 이상인 다른 정보통신 서비스 제공자가 포함된다. 최근 3년 내에 민관 합동 조사 단이나 과징금 부과 처분을 받은 사업자들도 이 새로운 기준에 해당한다.
인증 심사는 서면 및 현장심사를 병행하는 방식으로 강화될 것이며, 강화 인증 대상과 침해 사고가 발생한 기업들은 취약점 점검 등의 기술 심사도 받게 된다.
침해 사고 발생 시 정부는 직권으로 조사할 수 있는 권한을 확대받았다. 이러한 필요성을 심의하는 과기정통부 소속 침해사고조사심의위원회는 민간과 공공 분야 각각 15명의 위원으로 구성된다.
침해 사고 지연 신고에 대한 처벌도 강화되어, 해당 사업자들은 새로운 규정에 따라 과태료를 더 많이 부담하게 될 것이다. 또한 정부의 시정명령이나 자료 제출 요구를 이행하지 않는 사업자들은 미이행 일수마다 1일 평균 매출액의 0.02%에 해당하는 이행강제금을 부과받게 되며, 고의나 중과실로 반복적인 침해 사고를 발생시킨 기업들은 사고의 심각성에 따라 최대 3%까지의 매출액을 과징금으로 부담하게 된다.
배경훈 부총리 겸 과학기술정보통신부 장관은 “기업들이 보안을 단순한 비용이 아닌 경영의 필수 요소로 인식하고 적극적인 투자를 이루어 나가길 기대한다”며, 정부도 국민들이 안심하고 디지털 환경을 사용할 수 있도록 제도의 안착을 위해 모든 노력을 다할 것이라고 밝혔다. 이와 같은 새로운 시스템과 규정들은 사이버 보안 분야에서 투명성과 책임감을 강화하려는 정부의 의지를 반영한다.

 Shin Yu-na
 Yang Jun-ho