Yang Jun-ho
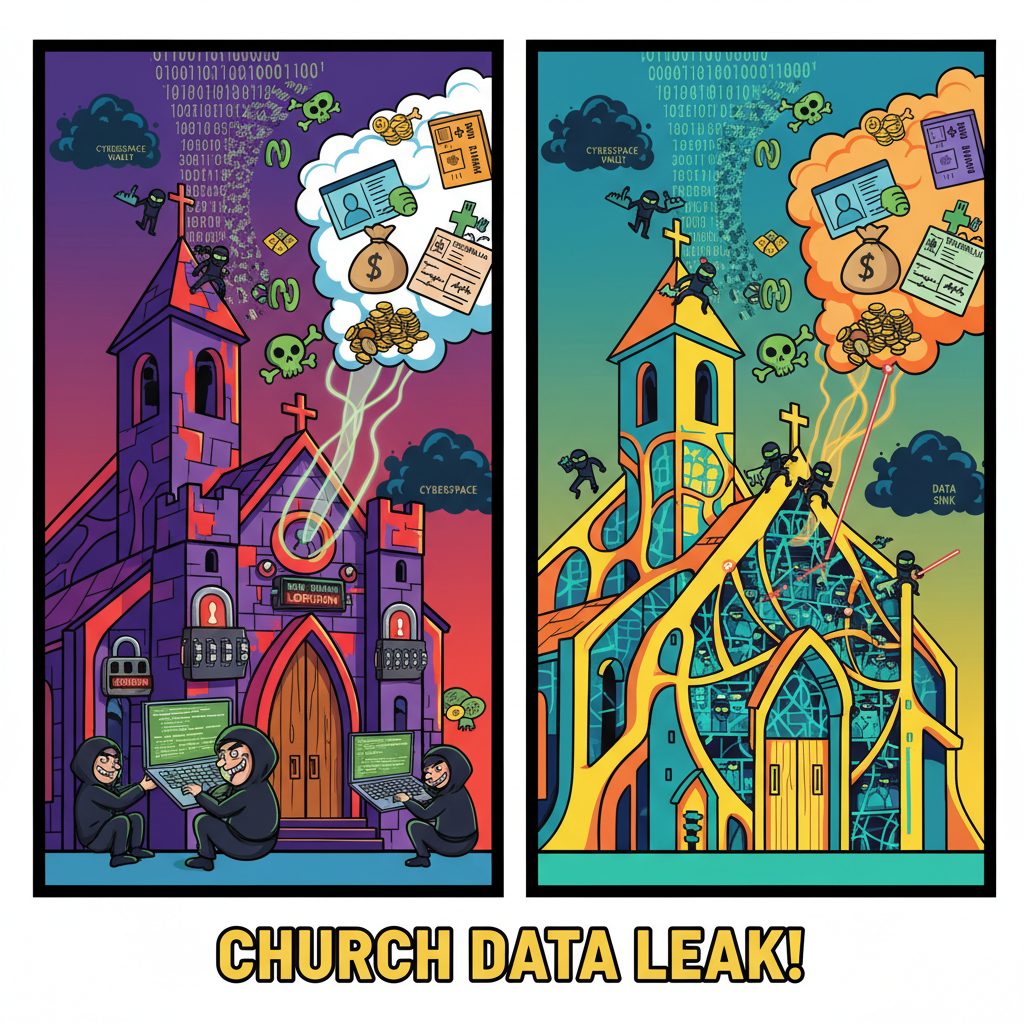
지난 몇 주간 국제적으로 화제가 되었던 사이버 보안 위협의 또 다른 사례로 국내 대형 교회 두 곳이 각각 별개의 사이버 공격을 받은 것으로 밝혀졌다. 이들 교회는 각각 중요한 내부 시스템에 침입당해 교인 정보, 헌금 기록, 회계 자료 등이 외부로 유출될 위협을 맞고 있다.
오아시스시큐리티라는 사이버 위협 인텔리전스 기업은 최근 해외 공격자가 운영하는 서버에서 얻어진 정보를 바탕으로 이러한 사건의 정황을 분석하고 발표했다. 이들 교회는 기술적 취약점을 통해 외부 공격자에게 노출되었으며, 그 결과 다양한 중요 데이터가 위협받고 있다.
사이버 보안 전문가들은 이 사건을 바탕으로 교회의 정보 시스템 관리 방식에 대해 심층적인 검토를 요구하고 있다. 특히, 각각의 시스템이 어떻게 연결되어 있는지와 인증 및 권한 관리가 얼마나 철저한지에 대한 점검 필요성을 강조하고 있다.
A교회의 경우, 공격자들이 웹쉘과 같은 악성 프로그램을 이용해 ERP 시스템 서버에 침입했다. 이로 인해 데이터베이스 관리자 권한을 획득하고, 다른 내부 시스템으로의 접근 범위를 확대할 수 있었음을 확인했다. 공격자들은 이러한 접근 권한을 통해 약 33만건의 교인 헌금 기록과 최근 두 해 동안 업데이트된 교인 정보 약 96만건 등 다양한 데이터를 유출할 위기에 직면했다. 또한, 전자결재 문서와 내부 메신저 대화 기록을 포함하여 총 약 47.3GB 규모의 정보가 해외 공격자 서버로 유출되었음이 확인됐다.
반면, B교회는 사전에 확보한 계정 정보를 이용해 그룹웨어 서버에 접근하게 되었다. 공격자들은 시스템 취약점을 타고 다른 사용자의 정보에 접근하고, 결국 관리자 계정까지 확보하는 등 피해 범위를 넓혔다. 이 과정에서 통합 로그인 기능을 이용해 ERP 시스템에도 침입했으며, 그 결과 임직원 정보와 사진 등을 유출할 위기에 처했다. 해외 서버에서는 B교회와 관련된 교인 정보 8만9천명분과 임직원 정보 286건이 발견됐다고 한다.
오아시스시큐리티의 분석에 따르면, 이번 사건은 미국 내 종교 콘텐츠와 스트리밍 서비스 침해 사건과 연관이 있을 수 있다고 보고 있다. 특히, 해당 서비스의 관리자 계정이 국내 교회 정보를 전송하고 저장하는 데 사용될 가능성이 지적되었다.
사이버 보안 분야의 전문가들은 이러한 사건을 통해, 기관 내부 시스템 간 연결 구조와 인증 및 권한 체계를 포함하여 전체적인 보안 체계에 대한 검토가 필수라고 주장하고 있다. 이들은 사이버 공격의 위협을 예방하고, 재발 방지를 위해 시스템 각각의 보안 취약점을 철저히 점검할 필요성을 강조한다.
이 사건은 국내 기관들에게도 중대한 경고가 될 수 있으며, 정보 시스템의 보안성을 높이기 위해 적극적인 조치가 필요하다는 신호로 작용할 것으로 전망된다.

 Lee Seo-yun
 Kim Min-jun