Han Ji-woo
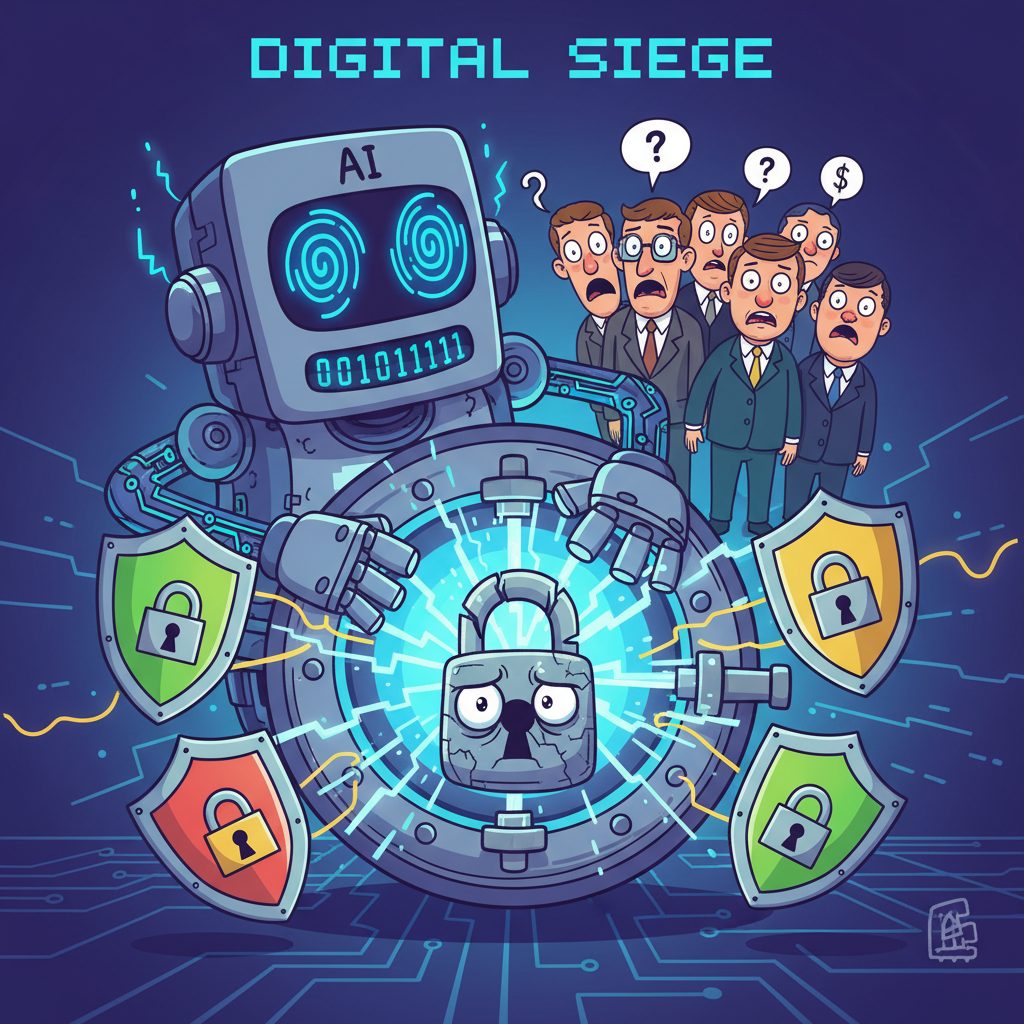
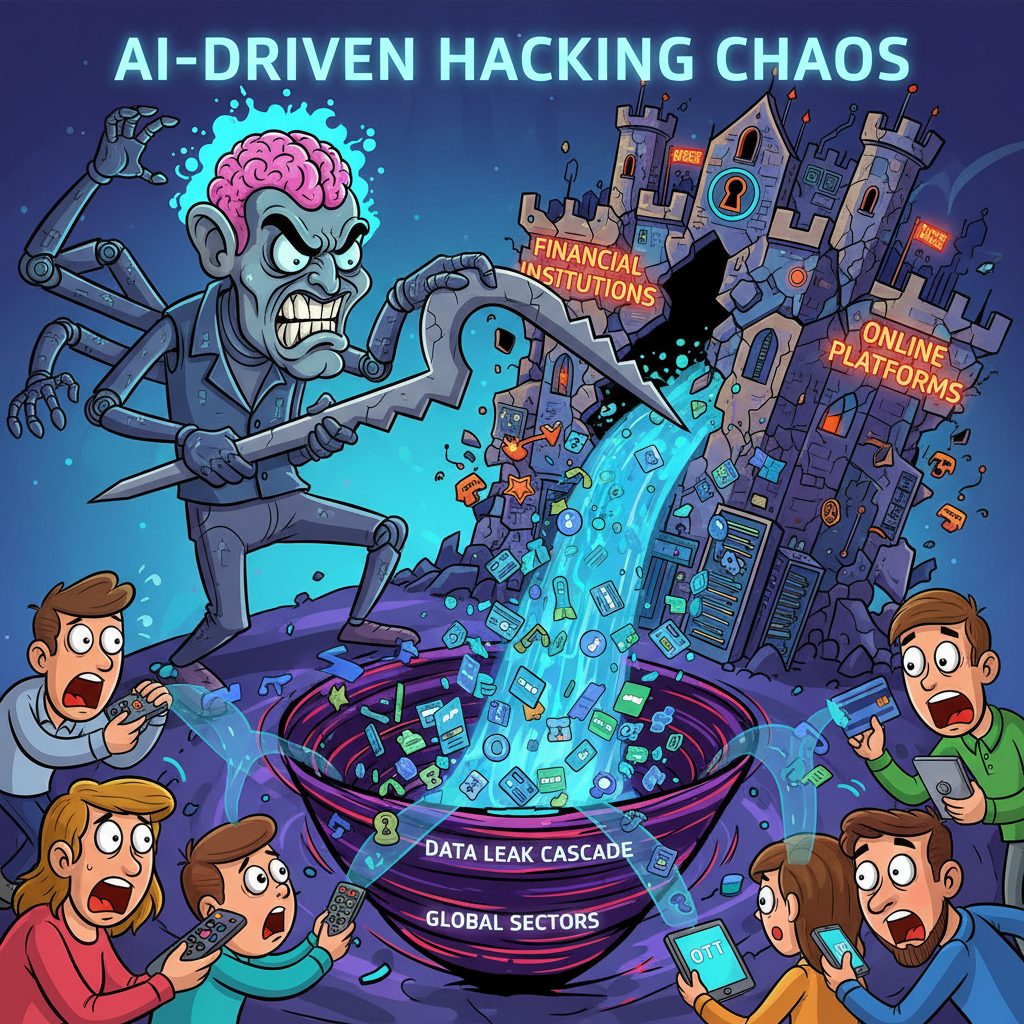
지난 몇 달 동안 AI 기술을 활용한 크리덴셜 스터핑과 같은 공격이 꾸준히 증가하고 있습니다. 이러한 위협에 대응하기 위해 개인과 기업 모두에서 보안 조치를 강화하는 필요성이 부각되고 있습니다.
최근 신한은행, KB국민은행 등 주요 시중은행들도 이러한 공격의 대상이 되었습니다. AI 기반 해킹은 전례 없는 규모와 정밀성으로 점점 더 많은 사람과 기관에 위협을 가하고 있습니다. 이로 인해 개인 보안에 대한 관심이 증가하고 있으며, 여기서 우리는 어떻게 자신의 계정을 안전하게 지킬 수 있는지 알아보겠습니다.
AI 기반 해킹의 핵심 과정은 크리덴셜 스터핑으로, 이는 한 서비스에서 유출된 아이디와 비밀번호 목록을 다양한 온라인 플랫폼에 자동화 도구를 통해 시도하는 것입니다. 일부 사용자들은 여러 웹사이트에서 동일한 계정 정보를 사용하기 때문에 이러한 공격이 더욱 효과적으로 작용합니다.
AI와 자동화 스크립트의 발전으로 인해 공격자들은 막대한 양의 로그인 시도를 짧은 기간에 수행할 수 있게 되었습니다. 이는 단순히 비밀번호 돌려쓰기 방지뿐만 아니라, 사용자가 다양한 서비스에서 별개의 비밀번호를 설정하도록 권장하는 보안 전문가들의 조언을 따르는 것이 필수적입니다. 또한, 이메일 계정은 특히 중요한데, 대부분의 웹서비스에서 본인 확인 및 비밀번호 재설정에 사용되기 때문입니다.
사고 직후 즉시 발생하는 피싱과 스미싱 공격에도 주의해야 합니다. 이러한 공격은 ‘개인 정보 유출 확인’이나 ‘계정 보호 신청’ 같은 문구를 사용하여 악성 링크를 클릭하게 유도합니다. 따라서, 출처가 확실하지 않은 메시지 속의 링크는 절대로 누르면 안 됩니다.
로그인 기록을 주기적으로 확인하는 것도 중요한 방어 수단입니다. 낯선 지역이나 처음 보는 기기에서 로그인 시도가 있거나, 요청하지 않은 비밀번호 변경 알림이 도착하면 즉시 모든 기기에서 로그아웃한 뒤 비밀번호를 바꾸어야 합니다. 이 외에도 계정 복구용 전화번호 및 보조 이메일 정보가 변경되지 않았는지 확인하는 것이 필요합니다.
기업의 책임은 더욱 커집니다. 안랩의 지침에 따르면, 기업들은 API 인증 및 접근 통제를 강화하고 비정상적인 호출을 실시간으로 감지할 수 있는 시스템을 구축해야 합니다. 또한, 고객 정보의 최소화와 데이터 관리 원칙 준수가 중요합니다.
결론적으로, AI 기반 해킹이라는 새로운 위협에 대응하기 위해서는 개인과 기업 모두에서 보안 체계를 강화해야 합니다. 비밀번호 분리와 다중인증의 활용, 또한 정기적인 보안 점검은 이제보다 더 중요해졌습니다.

 Ko Eun-ji
 Lim Do-yun